Qu’est-ce que la défense multicouche ?
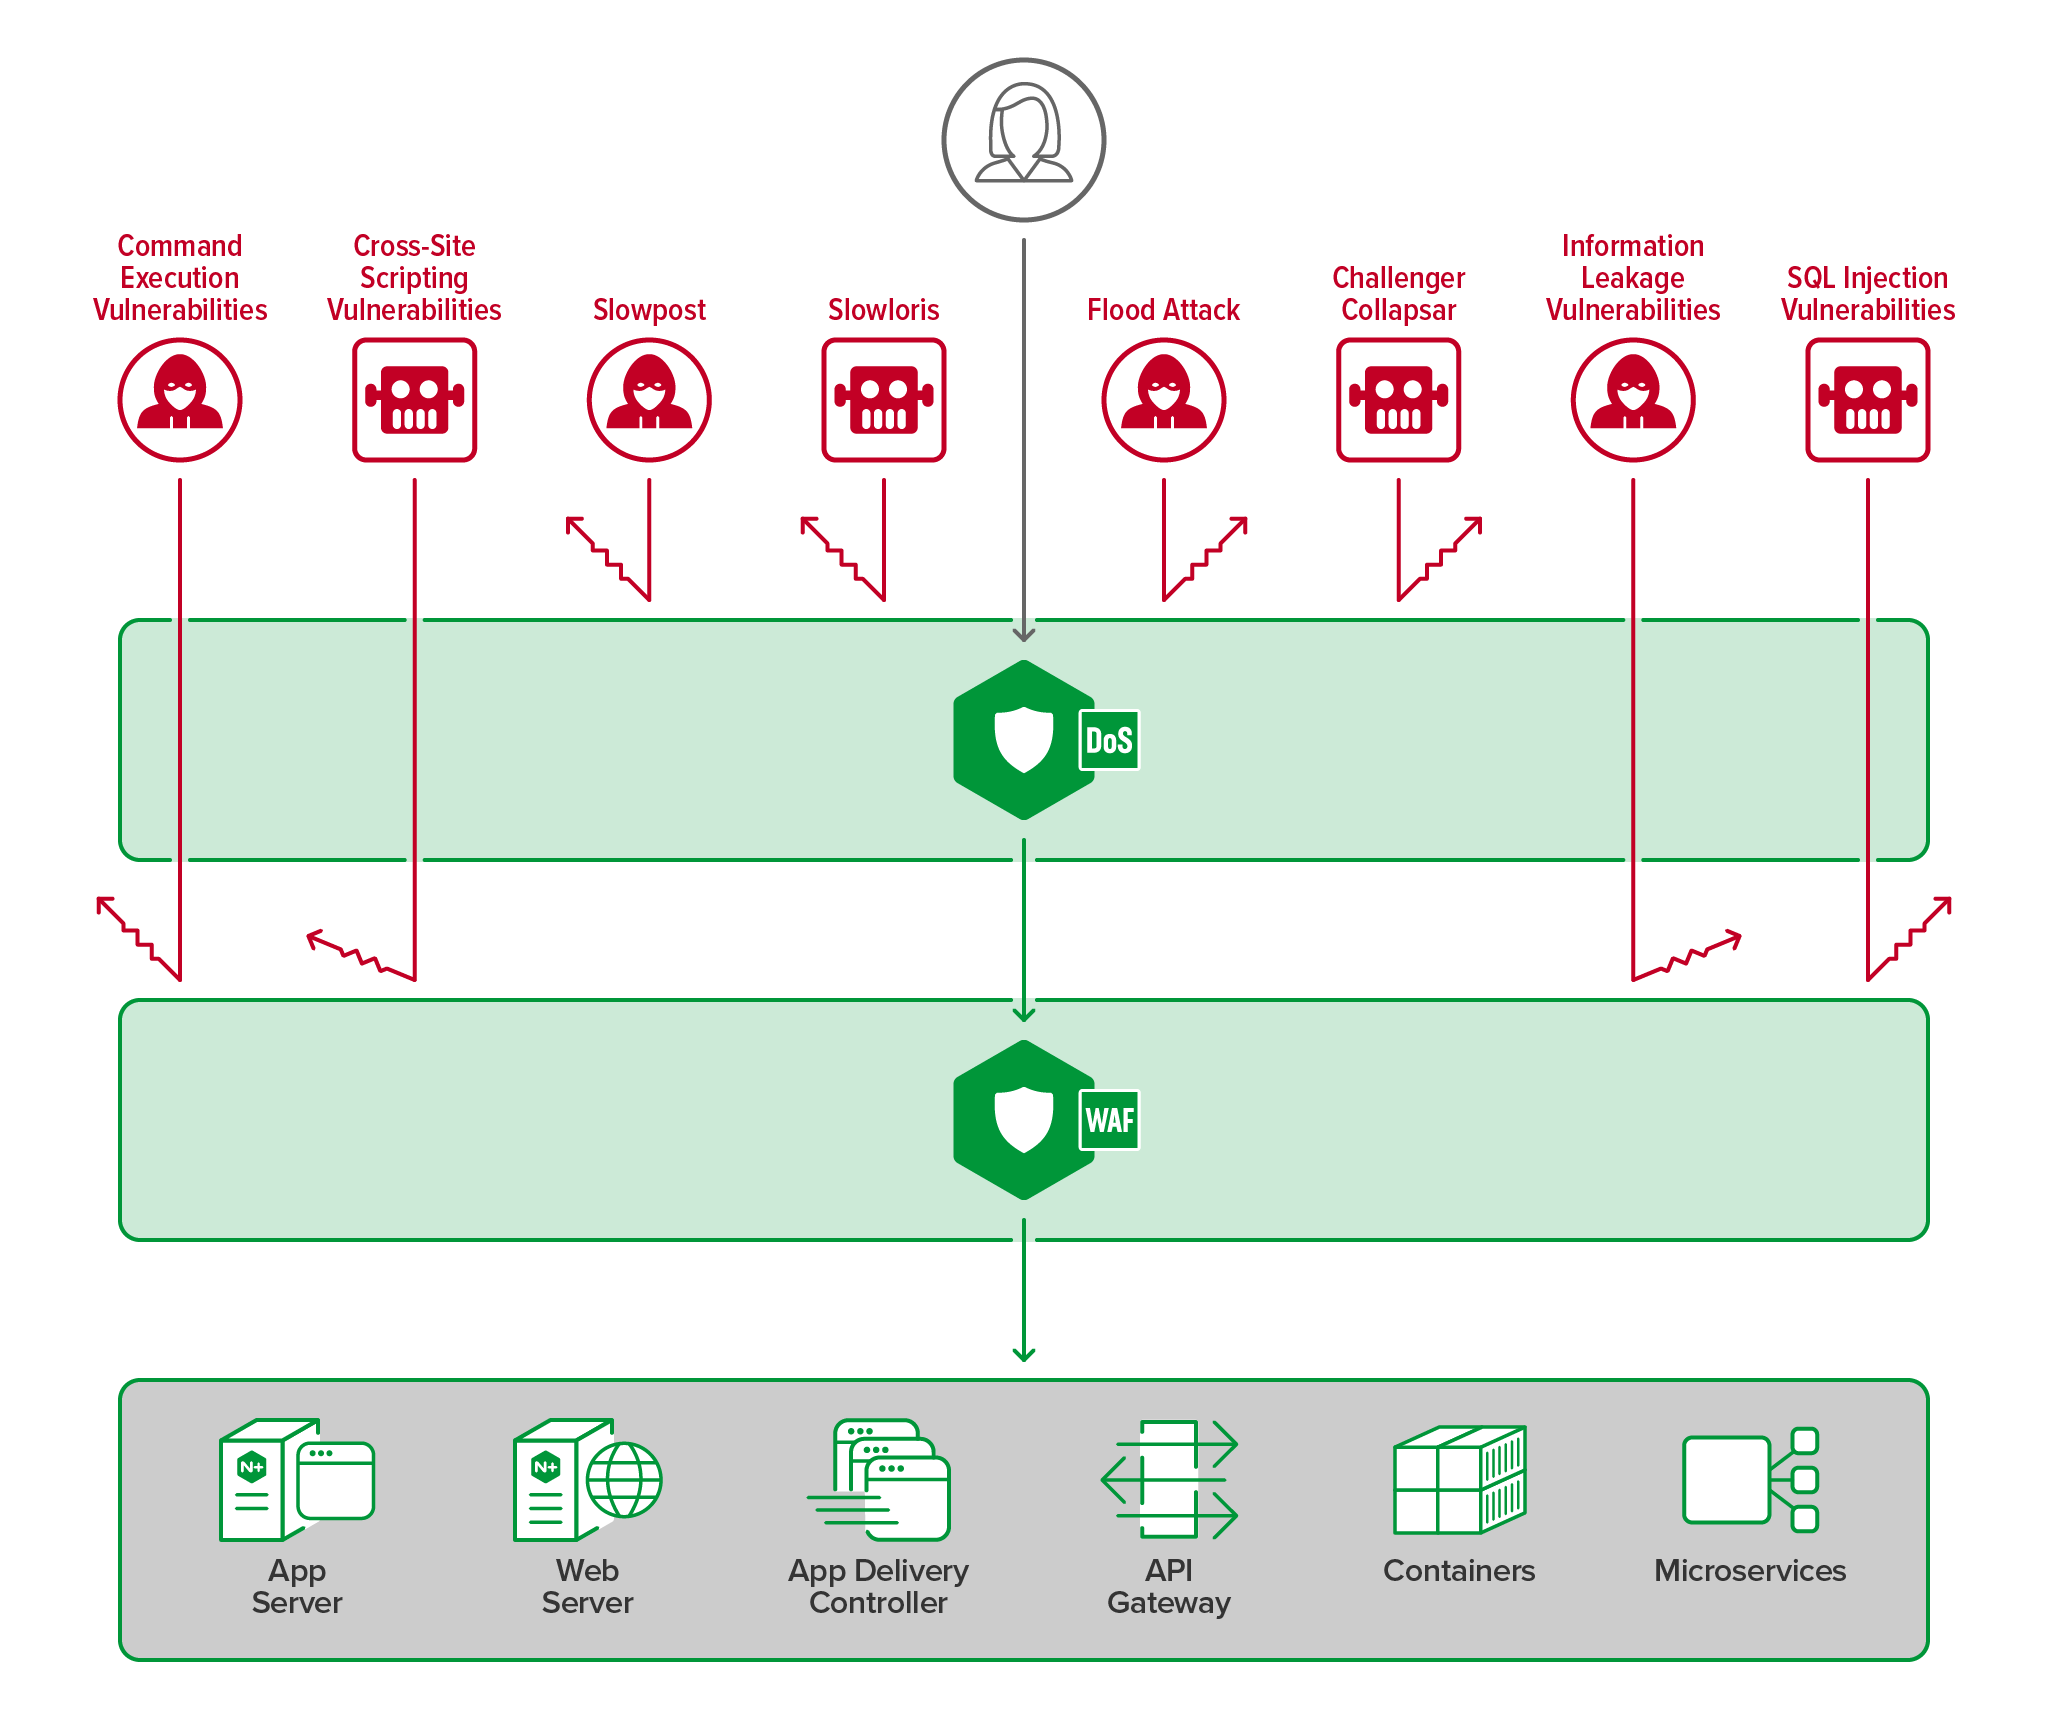
La défense multicouche désigne une stratégie de sécurité composée de plusieurs couches indépendantes de gestion de la sécurité, garantissant la continuité du fonctionnement même si l’une d’elles tombe en panne ou est compromise. Ces couches englobent généralement des facteurs tels que le personnel, la technologie et les opérations. Grâce à la superposition de ces systèmes de gestion, les attaques qu’une couche ne parvient pas à contrer lors du traitement des données peuvent être bloquées par une autre couche du même système.
Il existe plusieurs façons de mettre en œuvre une stratégie de défense multicouche. Sur le plan technique, il est recommandé de prendre en compte les trois points suivants :
- Protection contre les attaques par déni de service (DoS) : La mise en œuvre de protections contre les attaques DoS bloque les attaques DoS et les empêche de surcharger les applications, tout en améliorant la qualité et la prévisibilité de l’expérience client. Pour optimiser l’efficacité des protections contre les attaques DoS, déployez-les à l’échelle mondiale aux frontières du réseau afin de couvrir l’ensemble des applications, API et services, et de compléter les autres outils de gestion du trafic et de sécurité. Les solutions de protection contre les attaques DoS contribuent également à bloquer les attaques par déni de service distribué (DDoS), ce qui renforce leur efficacité. Les attaques DDoS consistent à utiliser de nombreux bots ou systèmes compromis pour submerger de trafic des ressources web ou des applications spécifiques, ou encore une ou plusieurs adresses IP.
- Pare-feu d’application web (WAF) : déployez un WAF entre la couche de protection contre les attaques DoS et l’équilibreur de charge ou le contrôleur Ingress. Un WAF bloque les attaques sophistiquées de couche 7 qui ciblent des vulnérabilités telles que celles répertoriées dans l’OWASP Top 10. Les WAF doivent fournir des paramètres de protection prêts à l’emploi et robustes aux développeurs peu familiarisés avec les pratiques de sécurité, tout en offrant des possibilités de personnalisation pour les cas d’usage spécifiques définis par les utilisateurs.
- Authentification et autorisation : assurez-vous que les outils de gestion du trafic, tels que les répartiteurs de charge, les passerelles API et les contrôleurs Ingress, sont correctement configurés pour authentifier et autoriser toutes les demandes d’accès aux applications et à l’infrastructure. Cela est particulièrement important dans les environnements Kubernetes ou orientés microservices, où les services sont faiblement couplés et accessibles depuis l’extérieur via des API. Un processus d’authentification robuste et continu, incluant l’authentification multifacteur (MFA) pour les interactions humaines, permet de valider toutes les connexions, de réduire les vecteurs d’attaque et de renforcer la sécurité globale.
Comment F5 NGINX peut vous aider