Qu’est-ce que la connectivité des API ?
La connectivité des API désigne l’utilisation d’API modulaires et réutilisables pour relier les données et les applications dans des environnements cloud natifs. Contrairement à la gestion des API, qui se concentre sur la gestion du cycle de vie de chaque API, la connectivité des API englobe les environnements de microservices faiblement couplés dans lesquels de nombreuses API communiquent entre elles, et permet de sécuriser et de gouverner les API à grande échelle au sein de ces architectures.
Autrefois considérées comme de simples outils destinés aux développeurs, les API sont désormais des actifs stratégiques pour les entreprises, générant des revenus et favorisant leur agilité. À mesure que les organisations innovent et adoptent les API, de nouveaux défis apparaissent en matière de visibilité, de sécurité et de gouvernance. Les entreprises ont besoin de nouveaux types de solutions de connectivité des API qui complètent aussi bien les architectures traditionnelles que celles basées sur des microservices, s’alignent sur les pratiques DevOps et prennent en charge des API hautes performances.
Types d’API et expérience de connectivité des API
Auparavant, les solutions de gestion du cycle de vie complet des API étaient principalement conçues pour gérer le trafic nord-sud (du client vers le back-end), qu’il s’agisse d’API internes ou externes. Aujourd’hui, les infrastructures cloud natives générant davantage de trafic est-ouest (entre les microservices au sein de l’infrastructure applicative d’une organisation), les types d’API se sont également multipliés.
Actuellement, la plupart des entreprises utilisent quatre types d’API :
- API internes – Accessibles uniquement aux autres applications (et à leurs développeurs) au sein d’une entreprise, et non aux utilisateurs externes. Les API internes permettent de décloisonner les données et de favoriser la collaboration entre les différentes unités fonctionnelles de l’entreprise.
- API externes – Exposées aux utilisateurs extérieurs à votre entreprise. Les API externes permettent de nouer des partenariats avec des développeurs tiers et l’ensemble de votre écosystème commercial, et peuvent constituer des sources de revenus.
- API partenaires – Exposées aux partenaires commerciaux. Ces API ne sont pas accessibles au public : elles sont réservées à certains développeurs qui satisfont aux exigences d’authentification (AuthN) et d’autorisation (AuthZ) des deux entreprises.
- API tierces – Exposées par des tiers et hébergées sur leurs serveurs. Ces API fournissent généralement un service largement utilisé (comme des cartes) et sont expressément développées pour être utilisées par d’autres entreprises, le plus souvent moyennant paiement.
Parmi les autres éléments clés de la connectivité des API figurent une passerelle API (soit un proxy inverse, soit un contrôleur Ingress) et un portail pour les développeurs d’API. Une passerelle API reçoit les requêtes API des clients, les dirige vers les services appropriés et combine les résultats afin d’offrir à l’utilisateur une expérience synchrone. Le portail pour les développeurs est un espace en ligne où vous publiez des ressources qui facilitent l’intégration rapide des utilisateurs de vos API, telles qu’un catalogue de vos API externes, une documentation complète et des exemples de code. Il permet également aux développeurs tiers d’enregistrer leurs applications et d’obtenir les identifiants nécessaires pour accéder aux API.
Le défi du multicloud
Aujourd’hui, les API et les microservices sont déployés dans de multiples environnements — cloud public, cloud privé, sur site et en périphérie. Et à mesure que les microservices deviennent un outil essentiel permettant aux entreprises à fort trafic de faire évoluer leurs applications, le volume du trafic interne des API a lui aussi considérablement augmenté.
La multiplication des points de terminaison d’API dans des environnements multicloud complexes nécessite une nouvelle approche de la gestion, de la gouvernance et de la sécurité des API. Ces environnements distribués exigent des approches automatisées nécessitant peu d’intervention, qui donnent davantage d’autonomie aux développeurs et permettent aux équipes chargées des opérations de plateforme de définir des garde-fous en matière de sécurité et de ressources pour les différentes branches d’activité.
Garantir la fiabilité et la sécurité des architectures multicloud représente un défi pour les équipes Platform Ops. Elles ont besoin d’une visibilité globale sur le trafic des applications et des API, ainsi que de la capacité à appliquer des politiques cohérentes de sécurité et de conformité dans différents environnements. Les outils natifs des plateformes fonctionnent tous différemment et offrent des degrés variables de visibilité et de contrôle. En définitive, les équipes Platform Ops ont besoin d’un autre modèle pour définir et mettre en œuvre une gouvernance couvrant des équipes et des environnements distribués.
Deux modèles – centralisé et décentralisé – sont couramment utilisés pour la gouvernance des API. Mais dans les stratégies d’API modernes, et plus particulièrement dans les approches API-first, un nouveau concept de « gouvernance adaptative » donne davantage d’autonomie aux développeurs d’API, tout en permettant aux équipes Platform Ops de garder le contrôle sur la fiabilité et la sécurité.
Pour en savoir plus, consultez l’article La gouvernance adaptative offre aux développeurs d’API l’autonomie dont ils ont besoin sur notre blog.
L’importance des outils API-first
Les environnements cloud natifs sont des systèmes faiblement couplés, souvent conçus à l’aide de conteneurs, de maillages de services et de microservices. Ces ressources communiquent entre elles par l’intermédiaire d’API et sont généralement elles-mêmes gérées au moyen d’API déclaratives. Ces techniques permettent de créer des systèmes résilients, faciles à gérer et observables.
La connectivité des API met l’accent sur l’utilisation de technologies cloud natives et, en particulier, sur une approche API-first de la gestion de l’infrastructure et du cycle de vie des API. Cette approche est particulièrement importante pour automatiser les opérations à grande échelle à l’aide de pratiques d’intégration continue et de livraison continue (CI/CD). La CI/CD vous permet de gérer les API et les applications tout au long de leur cycle de vie — développement, livraison et mise à jour — grâce à l’automatisation. Elle permet également d’« intégrer la sécurité en amont » en incorporant les politiques de sécurité dès les premières étapes, afin qu’elles puissent ensuite être appliquées aux futures API. La sécurité fait ainsi partie intégrante de l’ensemble du processus de développement, jusqu’à la mise en production.
Pour en savoir plus, consultez l’article « Décaler les outils de sécurité vers l’amont pour des applications plus sûres » sur notre blog.
Quelle est la différence entre la connectivité des API et une stratégie de connectivité pilotée par les API ?
La connectivité pilotée par les API est une approche architecturale spécifique de la transformation numérique et de la mise en œuvre de la stratégie API globale d’une organisation. Elle repose sur une approche à plusieurs niveaux pour classer les API d’une organisation selon leur fonction :
- Les API système sont utilisées pour récupérer les données brutes d’un système d’enregistrement et les exposer de manière fiable à une API en amont.
- Les API de processus orchestrent plusieurs API système en aval afin d’agréger les données et de leur appliquer une logique métier.
- Les API d’expérience permettent les interactions avec les utilisateurs et peuvent être réutilisées dans les applications mobiles et web
La connectivité des API est une approche globale de la gouvernance et de l’exploitation des API dans des environnements cloud natifs, quel que soit le modèle architectural utilisé pour les classer.
Comment NGINX peut-il vous aider ?
API Connectivity Manager, qui fait partie de F5 NGINX Management Suite, a été conçu en plaçant l’expérience des développeurs d’API au cœur de sa conception. Avec API Connectivity Manager, les équipes d’infrastructure peuvent déployer des passerelles d’API hautes performances et des portails pour développeurs. Les développeurs peuvent quant à eux publier et gérer rapidement des API et leur documentation, ou encore découvrir et intégrer des API dans des applications.
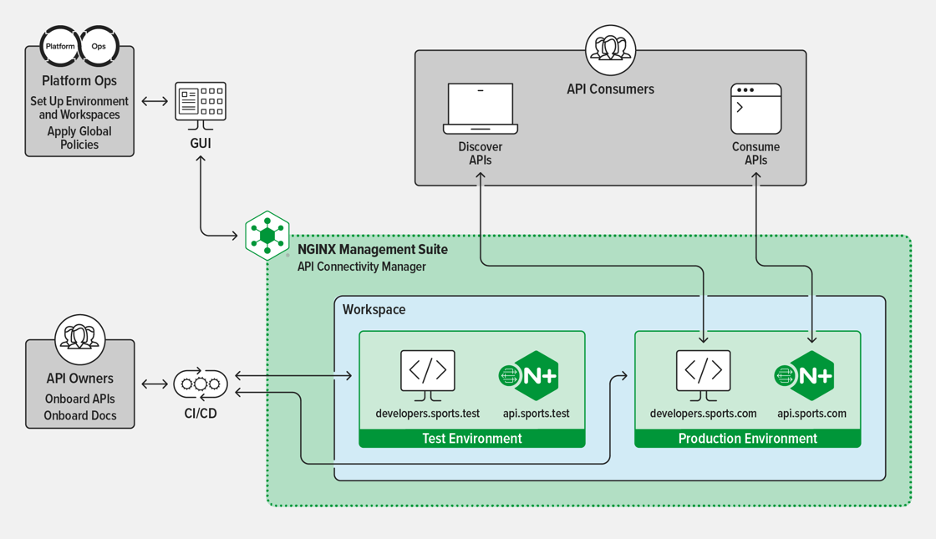
API Connectivity Manager est un composant clé de la solution NGINX Secure API Connectivity, qui offre les avantages suivants :
- Évolutivité – Bénéficiez de performances, d’une fiabilité et d’une sécurité sans compromis avec NGINX Plus comme passerelle d’API
- Observabilité – Surveillez le trafic des API entre les équipes et les environnements afin d’identifier les erreurs de configuration et les menaces de sécurité
- Gouvernance – Assurez une supervision cohérente tout en permettant aux développeurs d’API de gérer leurs API grâce à des contrôles précis
- Sécurité – Protégez les API contre les menaces courantes et avancées grâce à une protection prête à l’emploi contre le Top 10 de l’OWASP sur la sécurité des API
Commencez un essai gratuit de 30 jours de NGINX Management Suite, qui comprend API Connectivity Manager et Instance Manager.